หน้าแรก › บทความ › การรับรองระบบ AI คืออะไร AICPA รวม SOC 2 กับ AIUC-1 และบริษัทจำกัดในไทยควรรู้อะไร
บทความ
การรับรองระบบ AI คืออะไร AICPA รวม SOC 2 กับ AIUC-1 และบริษัทจำกัดในไทยควรรู้อะไร
คำตอบสั้น: การรับรองระบบ AI คืองานที่ผู้ตรวจอิสระให้ความเชื่อมั่นว่าระบบ AI และ AI agent ขององค์กรปลอดภัย ทำงานตามที่ตั้งใจ และมีการควบคุมที่ดี เมื่อ 19 ต.ค. 2569 สมาคมผู้สอบบัญชีรับอนุญาตแห่งสหรัฐอเมริกา (AICPA) ร่วมกับบริษัท Artificial Intelligence Underwriting Company (AIUC) ประกาศบริการที่รวมรายงาน SOC 2 (กรอบของ AICPA สหรัฐฯ) กับการรับรอง AIUC-1 (มาตรฐานเอกชนของ AIUC สหรัฐฯ) ไว้ในงานเดียวที่ CPA เป็นผู้นำ ข่าวนี้เป็นเรื่องในสหรัฐฯ สำหรับบริษัทจำกัดในไทย การรับรองแบบนี้ไม่ได้แทนการตรวจสอบงบการเงินโดยผู้สอบบัญชีรับอนุญาต
การรับรองระบบ AI ของ AICPA และ AIUC คืออะไร?
เป็นบริการให้ความเชื่อมั่นแบบใหม่ที่รวมงาน 2 อย่างไว้ในงานเดียว คือรายงาน SOC 2 (กรอบของ AICPA สหรัฐฯ) และการรับรอง AIUC-1 (มาตรฐานเอกชนของ AIUC สหรัฐฯ) โดยมี CPA เป็นผู้นำงาน ผลลัพธ์คือรายงานฉบับเดียว AICPA ระบุว่าบริการนี้เป็นการตรวจสอบอิสระที่ครอบคลุมความเสี่ยงทางธุรกิจจากระบบ AI และ AI agent เป็นครั้งแรก ข้อนี้เป็นคำของผู้ให้บริการเอง ยังไม่มีฝ่ายอิสระยืนยัน
ข้อมูลจากข่าวประชาสัมพันธ์ของ AICPA (19 ต.ค. 2569)
- งานเดียวที่ CPA เป็นผู้นำ ได้รายงานฉบับเดียว ซึ่งรวมรายงาน SOC 2 กับการรับรอง AIUC-1
- AICPA ระบุว่า ปีที่แล้วมีองค์กรมากกว่า 40,000 แห่งได้รับรายงาน SOC 2 หรือการรับรอง AIUC-1
- AICPA ระบุว่า ตอนนี้สำนักงาน CPA หลายแห่งเริ่มให้บริการนี้กับลูกค้าแล้ว และคาดว่าจะเปิดตัวเต็มรูปแบบช่วงต้นปี 2570 (ค.ศ. 2027) หลังงานชุดแรกเสร็จ
- ทั้งรายงาน SOC 2 และการรับรอง AIUC-1 ต้องต่ออายุทุกปี และ AIUC-1 ต้องทดสอบทางเทคนิคซ้ำทุกไตรมาส
Mark Koziel ประธานและ CEO ของ AICPA กล่าวว่า บริษัทลงทุนกับ AI ไปมาก นักลงทุน ลูกค้า และผู้มีส่วนได้เสียควรได้ภาพที่ครบและเป็นกลางว่าเทคโนโลยีนี้ปลอดภัย เชื่อถือได้ และมีการกำกับดูแลที่ดีหรือไม่
SOC 2 กับ AIUC-1 ต่างกันอย่างไร?
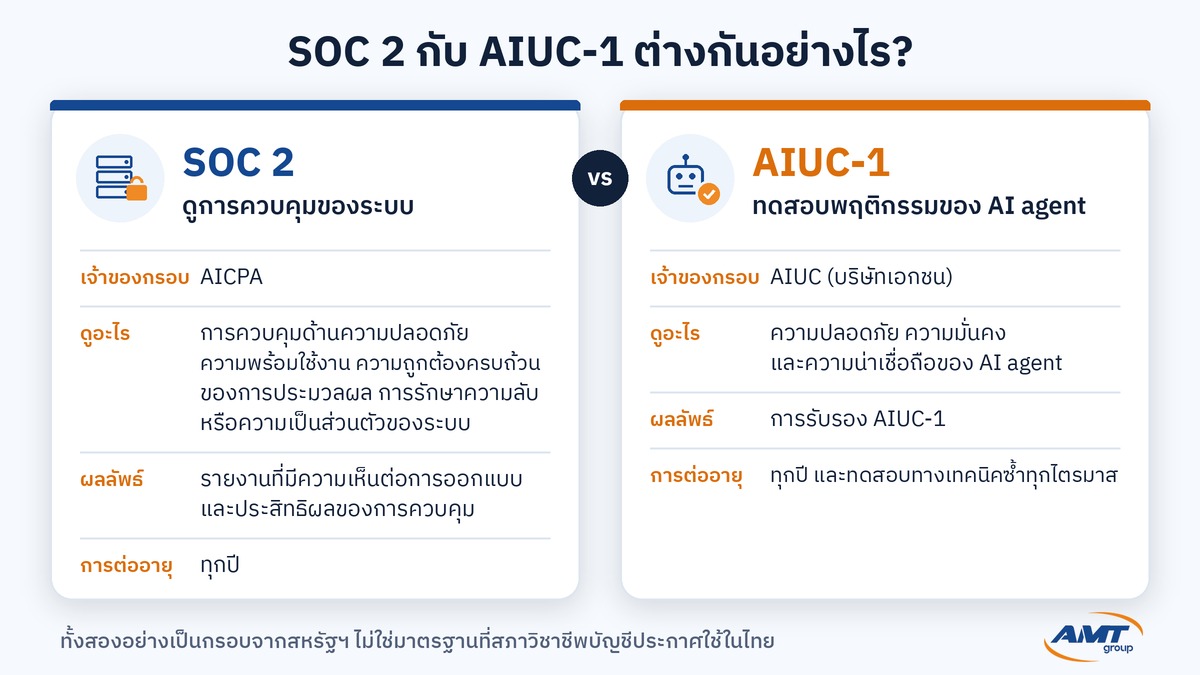
SOC 2 (กรอบของ AICPA สหรัฐฯ) ดูว่าการควบคุมของระบบออกแบบดีและได้ผลจริงหรือไม่ ส่วน AIUC-1 (มาตรฐานเอกชนของ AIUC สหรัฐฯ) เน้นทดสอบพฤติกรรมของ AI agent โดยตรง ทั้งสองอย่างเป็นกรอบจากสหรัฐฯ ไม่ใช่มาตรฐานที่สภาวิชาชีพบัญชีประกาศใช้ในไทย
| ประเด็น | SOC 2 (กรอบของ AICPA สหรัฐฯ) | AIUC-1 (มาตรฐานเอกชนของ AIUC สหรัฐฯ) |
|---|---|---|
| เจ้าของกรอบ | AICPA | AIUC (บริษัทเอกชน) |
| ผู้ตรวจ | CPA ที่มีใบอนุญาต ตามมาตรฐานงานให้ความเชื่อมั่น (Attestation Standards) ของ AICPA | ข่าวระบุว่าในบริการร่วมนี้ CPA เป็นผู้นำงาน |
| ดูอะไร | การควบคุมด้านความปลอดภัย ความพร้อมใช้งาน ความถูกต้องครบถ้วนของการประมวลผล การรักษาความลับ หรือความเป็นส่วนตัวของระบบ | ความปลอดภัย ความมั่นคง และความน่าเชื่อถือของ AI agent ครอบคลุม 6 หลักการ คือ ข้อมูลและความเป็นส่วนตัว ความมั่นคงปลอดภัย ความปลอดภัยในการใช้งาน ความน่าเชื่อถือ ความรับผิดชอบ และผลต่อสังคม |
| ผลลัพธ์ | รายงานที่มีความเห็นต่อการออกแบบและประสิทธิผลของการควบคุม | การรับรอง AIUC-1 |
| การต่ออายุ | ทุกปี | ทุกปี และทดสอบทางเทคนิคซ้ำทุกไตรมาส |
ข้อมูลเพิ่มเติมเกี่ยวกับ AIUC-1 ตามที่ AICPA และ AIUC ระบุ
- AIUC อ้างว่า AIUC-1 เป็นมาตรฐานแรกของโลกด้านความปลอดภัย ความมั่นคง และความน่าเชื่อถือของ AI agent ข้อนี้ยังไม่มีฝ่ายอิสระยืนยัน
- พัฒนาโดยกลุ่มผู้บริหารด้านความปลอดภัยสารสนเทศ (CISO) และผู้นำด้านความปลอดภัยมากกว่า 250 คน และปรับปรุงทุกไตรมาส
- เทียบโยงกับกรอบอื่นได้ เช่น MITRE ATLAS, ISO 42001 และกฎหมาย AI ของสหภาพยุโรป (EU AI Act)
- Rajiv Dattani ผู้ร่วมก่อตั้ง AIUC ระบุว่า AI agent ถูกทดสอบกับความเสี่ยงและรูปแบบการโจมตีหลายร้อยแบบผสมกัน เช่น การแต่งข้อมูลขึ้นเอง (hallucination) ข้อมูลรั่วไหล คำขอที่ชักจูงให้ทำผิด และการแทรกคำสั่งแฝง (prompt injection) การประเมินทั่วไปครอบคลุมหลายพันสถานการณ์
ทำไมองค์กรเริ่มต้องการการรับรองระบบ AI?
เพราะ AI agent ไม่ได้แค่ตอบคำถาม แต่เข้าไปทำงานในระบบขององค์กรเอง ความผิดพลาดของ AI จึงกลายเป็นเรื่องความปลอดภัยของระบบ AICPA ระบุว่าทั้งองค์กรที่ใช้ AI และผู้พัฒนา AI ต้องการหลักฐานจากฝ่ายอิสระว่า AI ทำงานตามที่สัญญาไว้
เหตุผลที่ข่าวประชาสัมพันธ์ของ AICPA ยกขึ้นมา
- AI agent ถือรหัสเข้าระบบ เรียกใช้ API และทำงานอยู่ในระบบหลักขององค์กร
- องค์กรที่ใช้ AI agent ต้องการความมั่นใจว่าทั้งตัว agent และระบบที่ agent เข้าไปเกี่ยวข้องปลอดภัย
- ผู้พัฒนา AI ต้องพิสูจน์ว่า agent ทำงานตามที่สัญญาไว้และผ่านข้อกำหนดด้านความปลอดภัยของลูกค้า
- ที่ผ่านมาความไว้วางใจต้องสร้างทีละแบบสอบถามด้านความปลอดภัย ซึ่ง AICPA มองว่าช้า แพง และทำให้การนำ AI มาใช้ช้าลง
ข้อควรระวังคือ เนื้อหาทั้งหมดในข่าวนี้มาจากผู้ให้บริการเอง Journal of Accountancy ที่รายงานข่าวก็เป็นสื่อในเครือ AICPA จึงควรรอดูผลการเปิดตัวเต็มรูปแบบและความเห็นจากฝ่ายอิสระก่อน
ในไทยมีมาตรฐานงานให้ความเชื่อมั่นที่เกี่ยวข้องหรือไม่?
มี สภาวิชาชีพบัญชีประกาศใช้มาตรฐานงานที่ให้ความเชื่อมั่น (TSAE) สำหรับงานที่ไม่ใช่การตรวจสอบงบการเงิน ข่าวนี้ไม่ได้กล่าวถึงประเทศไทย ส่วน SOC 2 (กรอบของ AICPA สหรัฐฯ) และ AIUC-1 (มาตรฐานเอกชนของ AIUC สหรัฐฯ) ไม่ใช่มาตรฐานไทย และไม่ได้เป็นข้อบังคับตามกฎหมายในไทย
มาตรฐานไทยที่เกี่ยวข้อง (ฉบับที่สภาวิชาชีพบัญชีเผยแพร่ปี 2569)
- TSAE 3000 (ปรับปรุง) (มาตรฐานไทย สภาวิชาชีพบัญชี) งานที่ให้ความเชื่อมั่นนอกเหนือจากการตรวจสอบหรือสอบทานข้อมูลทางการเงินในอดีต ย่อหน้า 5 กำหนดขอบเขตว่าใช้กับงานให้ความเชื่อมั่นอื่นนอกเหนือจากการตรวจสอบหรือสอบทานข้อมูลทางการเงินในอดีต ย่อหน้า 9 กำหนดให้มีผลกับรายงานที่ให้ความเชื่อมั่นที่ลงวันที่ 1 ก.ค. 2559 เป็นต้นไป หมายเหตุ: สภาวิชาชีพบัญชีแก้ไข TSAE 3000 (ปรับปรุง) ตามบทแก้ไขเพิ่มเติมเพื่อให้สอดคล้องกับ TSSA 5000 (ประกาศสภาวิชาชีพบัญชีที่ 14/2569) ให้ขอบเขตไม่รวมงานที่ให้ความเชื่อมั่นต่อข้อมูลด้านความยั่งยืน ถือปฏิบัติตั้งแต่ 15 ธ.ค. 2569
- TSAE 3402 (มาตรฐานไทย สภาวิชาชีพบัญชี) รายงานที่ให้ความเชื่อมั่นต่อการควบคุมขององค์กรที่ให้บริการ ย่อหน้า 1 กำหนดว่าใช้กับงานรายงานเกี่ยวกับการควบคุมขององค์กรที่ให้บริการ เมื่อการควบคุมนั้นเป็นส่วนหนึ่งของระบบสารสนเทศที่กิจการผู้ใช้บริการใช้จัดทำรายงานทางการเงิน ถือปฏิบัติกับรายงานที่ครอบคลุมระยะที่เริ่มในหรือหลัง 1 ม.ค. 2555 (ย่อหน้า 7)
ความต่างที่ควรรู้คือ TSAE 3402 (มาตรฐานไทย สภาวิชาชีพบัญชี) ผูกกับการควบคุมที่เกี่ยวกับรายงานทางการเงินของลูกค้าผู้ใช้บริการ ขณะที่ SOC 2 (กรอบของ AICPA สหรัฐฯ) ตามคำอธิบายของ AICPA ดูการควบคุมด้านความปลอดภัย ความพร้อมใช้งาน และความเป็นส่วนตัวของระบบ ซึ่งกว้างกว่ารายงานทางการเงิน TSAE กับ SOC 2 จึงเป็นคนละกรอบ ไม่ควรถือว่าเทียบเท่ากันหรือใช้แทนกัน
การรับรองระบบ AI ใช้แทนการตรวจสอบงบการเงินได้ไหม?
ไม่ได้ การรับรองระบบ AI ให้ความเชื่อมั่นเรื่องการควบคุมและพฤติกรรมของระบบ AI ส่วนการตรวจสอบงบการเงินคือการที่ผู้สอบบัญชีรับอนุญาตแสดงความเห็นต่องบการเงินทั้งชุด บริษัทจำกัดยังต้องให้ผู้สอบบัญชีรับอนุญาตตรวจสอบงบการเงินเหมือนเดิม ไม่ว่าจะมีใบรับรองระบบ AI หรือไม่
ในทางกลับกัน รายงานหรือใบรับรองระบบ AI ก็ไม่ได้ทำให้ผู้สอบบัญชีข้ามขั้นตอนการตรวจได้เอง ผู้สอบบัญชียังต้องหาหลักฐานการสอบบัญชีที่เหมาะสมอย่างเพียงพอตามมาตรฐานการสอบบัญชี
อ่านเรื่องที่ผู้สอบบัญชีดูเพิ่มเมื่อบริษัทใช้ AI ทำบัญชี ได้ที่บทความ AI กับการตรวจสอบบัญชี
บริษัทจำกัดที่ใช้ระบบ AI หรือผู้ให้บริการภายนอก ควรเตรียมอะไรก่อนตรวจสอบบัญชี?
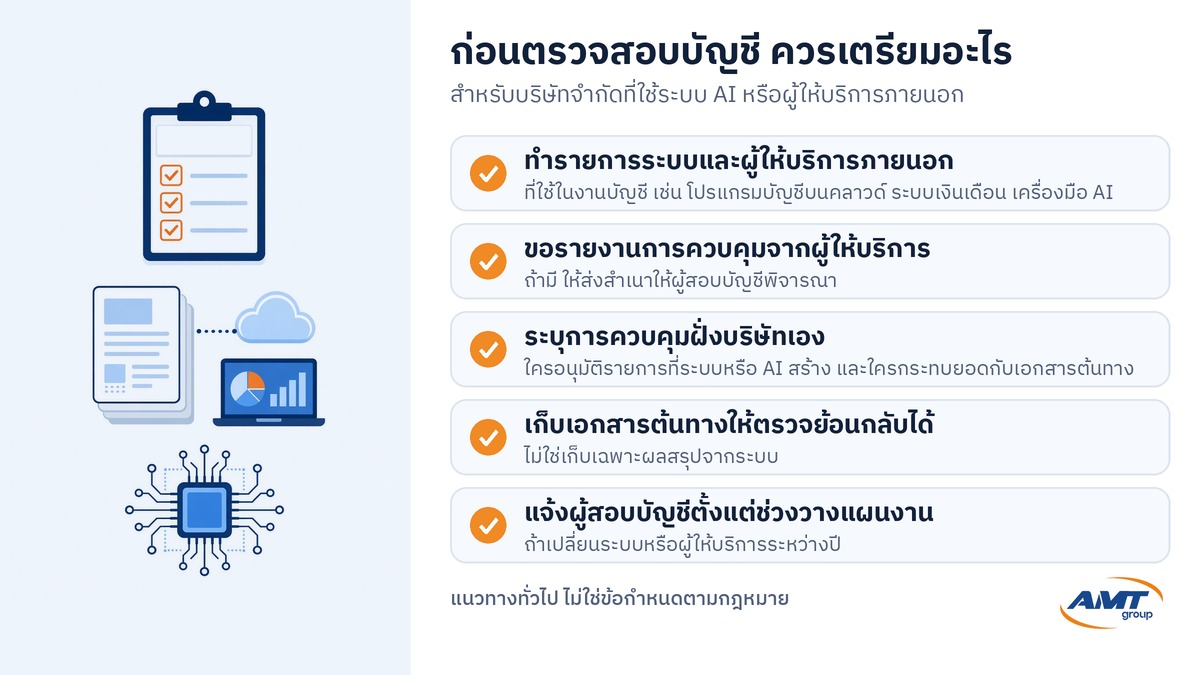
ให้เตรียมข้อมูลว่าใช้ระบบหรือผู้ให้บริการภายนอกรายใดในงานบัญชี และขอรายงานการควบคุมจากผู้ให้บริการเท่าที่มี เพราะผู้สอบบัญชีต้องปฏิบัติตาม TSA 402 (มาตรฐานไทย สภาวิชาชีพบัญชี) เมื่อกิจการใช้บริการขององค์กรอื่น รายการต่อไปนี้เป็นแนวทางทั่วไป ไม่ใช่ข้อกำหนดตามกฎหมาย
TSA 402 ข้อพิจารณาในกรณีที่กิจการใช้บริการขององค์กรอื่น ถือปฏิบัติกับการตรวจสอบงบการเงินสำหรับรอบบัญชีที่เริ่มในหรือหลัง 1 ม.ค. 2555 (ย่อหน้า 6)
- ย่อหน้า 1 ว่าด้วยความรับผิดชอบของผู้สอบบัญชีในการหาหลักฐานการสอบบัญชี เมื่อกิจการใช้บริการจากองค์กรที่ให้บริการแห่งหนึ่งหรือหลายแห่ง
- ย่อหน้า 16 กำหนดว่า ถ้าผู้สอบบัญชีคาดว่าการควบคุม ณ องค์กรที่ให้บริการได้ผล ต้องหาหลักฐานด้วยวิธีใดวิธีหนึ่งหรือหลายวิธี คือได้รายงานประเภท 2 (ถ้าหาได้) ทดสอบการควบคุม ณ องค์กรที่ให้บริการ หรือให้ผู้สอบบัญชีอื่นทดสอบแทน
สิ่งที่บริษัทจำกัดควรเตรียม
- ทำรายการระบบและผู้ให้บริการภายนอกที่ใช้ในงานบัญชี เช่น โปรแกรมบัญชีบนคลาวด์ ระบบเงินเดือน หรือเครื่องมือ AI ที่อ่านเอกสารหรือบันทึกบัญชี
- ขอรายงานการควบคุมจากผู้ให้บริการ ถ้าผู้ให้บริการมีรายงานตาม TSAE 3402 (มาตรฐานไทย สภาวิชาชีพบัญชี) ให้ส่งสำเนาให้ผู้สอบบัญชีพิจารณา ผู้สอบบัญชีจะดูว่ารายงานนั้นครอบคลุมการควบคุมที่เกี่ยวกับงบการเงินของบริษัทหรือไม่
- ระบุการควบคุมฝั่งบริษัทเอง เช่น ใครอนุมัติรายการที่ระบบหรือ AI สร้าง และใครกระทบยอดกับเอกสารต้นทาง
- เก็บเอกสารต้นทางให้ตรวจย้อนกลับได้ ไม่ใช่เก็บเฉพาะผลสรุปจากระบบ
- แจ้งผู้สอบบัญชีตั้งแต่ช่วงวางแผนงาน ถ้าเปลี่ยนระบบหรือผู้ให้บริการระหว่างปี
AMT ช่วยได้อย่างไร?
บริษัท สำนักงาน เอ.เอ็ม.ที. ออดิท กรุ๊ป จำกัด (AMT Audit Group) ให้บริการตรวจสอบงบการเงินของบริษัทจำกัดและห้างหุ้นส่วนจำกัดตามมาตรฐานการสอบบัญชีของไทย โดยผู้สอบบัญชีรับอนุญาต (CPA) AMT Audit ไม่ได้ให้บริการรับรอง SOC 2 (กรอบของ AICPA สหรัฐฯ) หรือ AIUC-1 (มาตรฐานเอกชนของ AIUC สหรัฐฯ)
- ช่วงวางแผนงาน ทีมจะทำความเข้าใจระบบงานบัญชีของบริษัท รวมถึงระบบและผู้ให้บริการภายนอกที่ใช้ เพื่อวางแผนตรวจตามมาตรฐานการสอบบัญชี
- แจ้งรายการเอกสารและข้อมูลที่ต้องใช้ล่วงหน้า รวมถึงรายงานจากผู้ให้บริการถ้ามี
- แจ้งชื่อผู้สอบบัญชีและเลขทะเบียน CPA ให้ลูกค้าทราบทุกงาน ดูรายชื่อได้ที่หน้าทีมงาน https://samnakngan-amtaudit.com/team/
ดูรายละเอียดบริการได้ที่ หน้าบริการสอบบัญชี และ คำถามที่พบบ่อย
คำถามที่พบบ่อย (FAQ)
SOC 2 คืออะไร?
SOC 2 (กรอบของ AICPA สหรัฐฯ) คือการตรวจอย่างอิสระโดย CPA ที่มีใบอนุญาตในสหรัฐฯ ตามมาตรฐานงานให้ความเชื่อมั่นของ AICPA ดูการควบคุมด้านความปลอดภัย ความพร้อมใช้งาน ความถูกต้องครบถ้วนของการประมวลผล การรักษาความลับ หรือความเป็นส่วนตัวของระบบ รายงานมีความเห็นต่อการออกแบบและประสิทธิผลของการควบคุม
AIUC-1 เป็นมาตรฐานที่ทางการรับรองหรือไม่?
AIUC-1 เป็นมาตรฐานเอกชนของบริษัท AIUC ในสหรัฐฯ ซึ่งอ้างว่าเป็นมาตรฐานแรกของโลกด้าน AI agent แต่ข้ออ้างนี้ยังไม่มีฝ่ายอิสระยืนยัน และไม่ใช่มาตรฐานที่สภาวิชาชีพบัญชีประกาศใช้ในไทย
บริษัทจำกัดในไทยต้องมีใบรับรองระบบ AI หรือไม่?
ข่าวนี้ไม่ได้สร้างข้อบังคับใดในไทย บริการนี้เป็นทางเลือกในสหรัฐฯ และยังอยู่ช่วงนำร่อง สิ่งที่บริษัทจำกัดต้องทำยังเหมือนเดิม คือจัดทำงบการเงินและให้ผู้สอบบัญชีรับอนุญาตตรวจสอบ
ถ้าลูกค้าต่างประเทศขอรายงาน SOC 2 ต้องทำอย่างไร?
SOC 2 เป็นกรอบของ AICPA สหรัฐฯ ไม่ใช่มาตรฐานไทยและไม่ได้เป็นข้อบังคับตามกฎหมายในไทย ให้ถามลูกค้าว่าต้องการรายงานตามกรอบใดและครอบคลุมเรื่องใด แล้วหาผู้ให้บริการที่ทำงานนั้นได้ งานนี้แยกจากการตรวจสอบงบการเงิน และ AMT Audit ไม่ได้ให้บริการนี้
ใช้ AI ทำบัญชีแล้ว ผู้สอบบัญชีจะตรวจยากขึ้นไหม?
ขึ้นกับว่าบริษัทอธิบายได้แค่ไหนว่าตัวเลขมาจากไหนและใครสอบทานผล ถ้าระบบอยู่ที่ผู้ให้บริการภายนอก ผู้สอบบัญชีจะใช้ TSA 402 (มาตรฐานไทย สภาวิชาชีพบัญชี) พิจารณาว่าต้องหาหลักฐานเพิ่มอย่างไร
ติดต่อขอใบเสนอราคา
ส่งข้อมูลเบื้องต้นมาที่ info@amtaudit.com หรือโทร 02-821-6928, 080-998-8393 ดูช่องทางทั้งหมดได้ที่ หน้าติดต่อเรา
โดย AMT / คุณสุพจน์ ปานน้อย CPA, CPIAT
แหล่งอ้างอิง
- AICPA & CIMA, Auditors Meet Urgent Demand for AI Assurance with New Offering from AICPA and AIUC (ข่าวประชาสัมพันธ์ 19 ต.ค. 2569): https://www.aicpa-cima.com/news/article/auditors-meet-urgent-demand-for-ai-assurance-with-new-offering-from-aicpa-and-aiuc
- Journal of Accountancy, AICPA partners on new offering that assures AI systems and agents (19 ต.ค. 2569, สื่อในเครือ AICPA & CIMA): https://www.journalofaccountancy.com/news/2026/oct/aicpa-partners-on-new-offering-that-assures-ai-systems-and-agents/
- สภาวิชาชีพบัญชี, มาตรฐานงานที่ให้ความเชื่อมั่น รหัส 3000 (ปรับปรุง) ฉบับเผยแพร่ปี 2569: https://eservice.tfac.or.th/get_file/index.php?file=2569_TSAE3000%28Revised%29.pdf
- สภาวิชาชีพบัญชี, บทแก้ไขเพิ่มเติมมาตรฐานที่เกี่ยวข้องเพื่อให้สอดคล้องกับ TSSA 5000 (ประกาศสภาวิชาชีพบัญชีที่ 14/2569): https://eservice.tfac.or.th/get_file/index.php?file=2569_ConformingTSSA5000.pdf
- สภาวิชาชีพบัญชี, มาตรฐานงานที่ให้ความเชื่อมั่น รหัส 3402 ฉบับเผยแพร่ปี 2569: https://eservice.tfac.or.th/get_file/index.php?file=2569_TSAE3402.pdf
- สภาวิชาชีพบัญชี, มาตรฐานการสอบบัญชี รหัส 402 ฉบับเผยแพร่ปี 2569: https://eservice.tfac.or.th/get_file/index.php?file=2569_TSA402.pdf
- สภาวิชาชีพบัญชี, มาตรฐานการสอบบัญชี (TSA) ภาพรวมการออกประกาศ: https://acpro-std.tfac.or.th/standard/56